Asus routerlarida xavfli zaifliklar aniqlandi
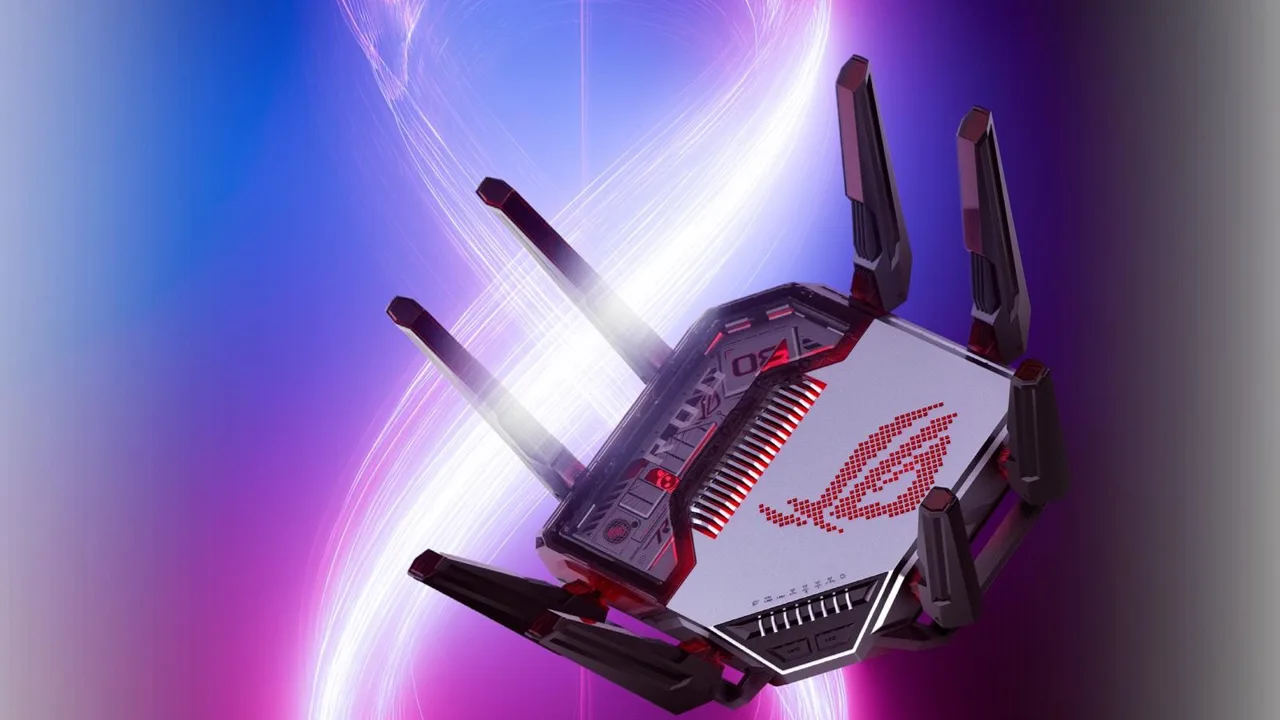
Asus kompaniyasi o'z routerlarida administrator huquqlarini parolsiz olish imkonini beruvchi uchta xavfli zaiflikni yopuvchi yangilanish chiqardi.
Asus kompaniyasi o'zining tarmoq qurilmalari va routerlari uchun shoshilinch ravishda yangi dasturiy ta'minot chiqardi. Ushbu qadam qurilmalarda aniqlangan va jiddiy xavf tug'diradigan uchta muhim zaiflikni yopish zarurati tufayli tashkil etildi. Mazkur kamchiliklar begona shaxslarga parolsiz ravishda administrator huquqlarini qo'lga kiritish imkonini berishi mumkin edi, shuning uchun ishlab chiqaruvchi foydalanuvchilarni darhol harakatga chaqirmoqda.
Xavfli zaifliklarning tafsilotlari
Taqdim etilgan ma'lumotlarga ko'ra, aniqlangan muammolarning aksariyati CVSS 4.0 shkalasi bo'yicha juda yuqori ballar bilan baholangan. Ulardan ikkitasining xavflilik darajasi 8.7 ballgacha yetadi. Xususan, CVE-2026-75775 indeksi berilgan birinchi zaiflik ayrim tarmoq modellariga ta'sir ko'rsatib, tarmoqdagi tajovuzkorga autentifikatsiyadan o'tmasdan administrator huquqini olish yo'lini ochadi. Uning xavflilik ko'rsatkichi 7.7 ballni tashkil qiladi. Qolgan ikkita CVE-2026-75779 va CVE-2026-93489 muammolari mos ravishda 8.6 va 8.7 ballga loyiq ko'rilgan. Bulardan ikkinchisi foydalanuvchining hech qanday harakatsiz ham chetdan turib ishlay olishi bilan xavflidir.
Qurilmani himoya qilish bo'yicha tavsiyalar
Ishlab chiqaruvchi mutaxassislari darhol proshivkani yangilash imkoni bo'lmagan holatlar uchun qo'shimcha xavfsizlik choralarini ham keltirib o'tdilar. Tarmoq xavfsizligini ta'minlash va ruxsatsiz kirishlarning oldini olish uchun quyidagi amallarni bajarish tavsiya etiladi:
- Routerning eng so'nggi dasturiy ta'minot versiyasini o'rnatish
- Admin paneli va Wi-Fi tarmog'i uchun kamida 10 ta belgidan iborat murakkab va noyob parollar qo'yish
- WAN interfeysi orqali masofaviy boshqaruv va kirish huquqini o'chirish
- Tarmoqqa faqat o'ziga ma'lum va ishonchli qurilmalarning ulanishiga ruxsat berish
Barcha yangilanish jarayonlari yakunlangach, router sozlamalarini yana bir bor tekshirib chiqish maqsadga muvofiq. Jumladan, ulangan qurilmalar ro'yxatidan begona gadjetlarni tozalash, tegishli ilovalardagi shubhali va ochiq qolgan seanslarni yakunlash hamda qurilmani o'chirib yoqish tavsiya qilinadi.
Yana o'qing
Xiaomi Redmi Book 2027 noutbuklari 27-oktabrda chiqadi
Xiaomi 27-oktabrda Intel Core protsessorlari, 72 Vt·soat akkumulyator va o'zgaruvchan xotiraga ega Redmi Book 2027 noutbuklarini taqdim etadi.
Baseus PicoGo Air: 5000 mAh sig'imli yupqa quvvat banki
Baseus kompaniyasi iPhone Duo va boshqa qurilmalar uchun mo'ljallangan, qalinligi 7,9 mm bo'lgan Baseus PicoGo Air magnit quvvat bankini taqdim etdi.
Nvidia sun'iy intellekt tezlatkichlari ijara narxi oshdi
2026-yil boshidan beri sun'iy intellekt vazifalari uchun mo'ljallangan Nvidia tezlatkichlarini ijara asosida olish narxlari sezilarli darajada qimmatlashdi.
OnePlus va Oppo uchun Android 17 yangilanishi chiqdi
OnePlus va Oppo kompaniyalari o'z flagmanlari uchun Android 17 asosidagi ColorOS 17 tizimini muddatidan oldin chiqara boshladi.